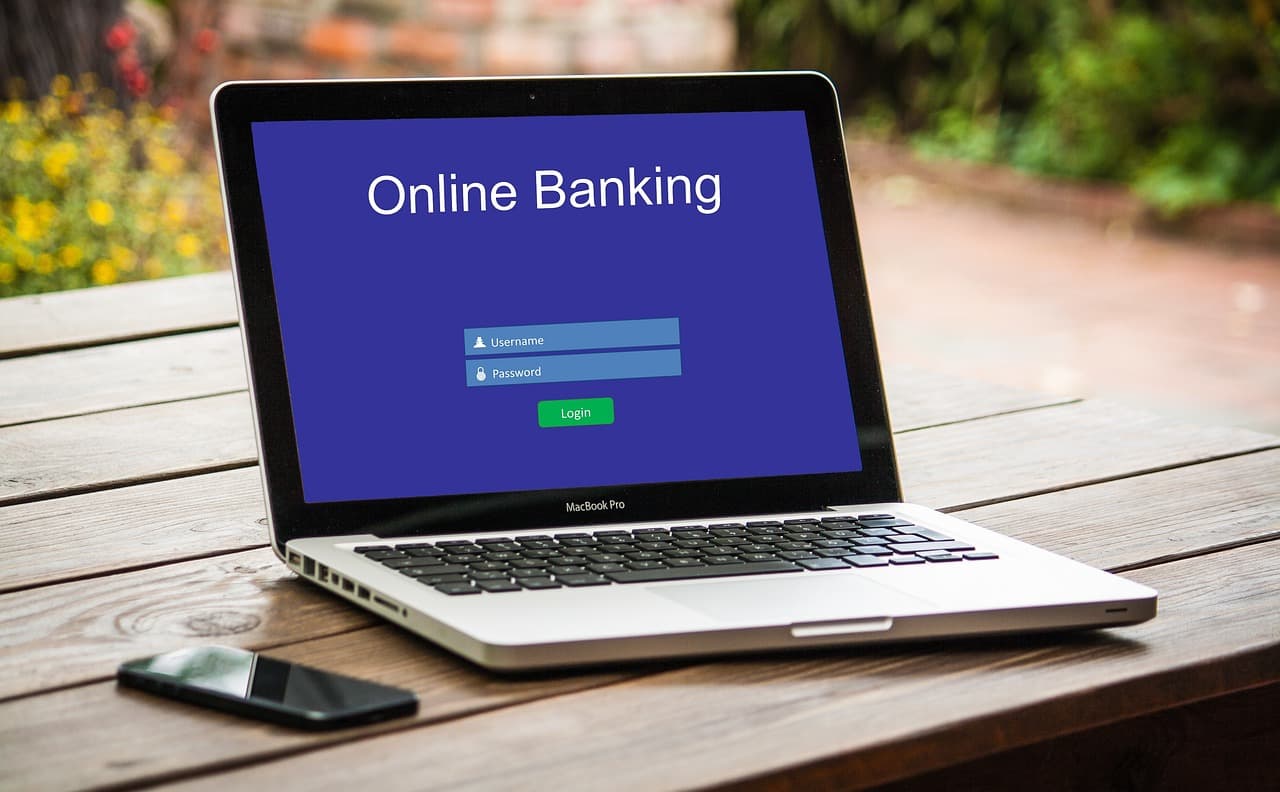
A Bank of America ügyfelei számára kiküldött e-mailben arra figyelmeztetett, hogy ne osszák meg bankszámla-azonosítóikat, különösen ne adják meg felhasználónevüket és jelszavukat AI-képes eszközöknek vagy ügynököknek. A levél címe „Protecting your finances in the AI World” (A pénzügyei védelme az AI világában) volt.
A bank hangsúlyozza, hogy a felhasználónév és a jelszó átadása egy külső szolgáltatásnak vagy AI-ügynöknek azt a kockázatot hordozza, hogy az ügyfél tudta nélkül pénzügyi tranzakciókat indít, vagy a bank gyanút fog és zárolja a fiókot. Súlyosabb esetben egy AI-asszisztens biztonsági hibája kiszivárogtathatja a belépési adatokat, ami lehetővé teszi a pénzügyi motivációjú hekkerek számára a hozzáférést.
A figyelmeztetés közlése mellett a Bank of America emlékeztet: a legtöbb bankszámla-szerződés az ügyfelet vonja felelősségre azért a tevékenységért, amelyet bárki az ő bejelentkezési adataival végez. A bank e-mailjében ez olvasható: „If you do share your credentials, keep in mind that you’re responsible for activity resulting from that access.”
A probléma kapcsán a bankok és a fizetési szolgáltatók még keresik a válaszokat arra, hogyan lehet biztonságosan engedélyezni, hogy ügyfelek AI-eszközökkel férjenek hozzá számláikhoz — többek között agentikus fizetések esetén, amikor az ügynökök automatikusan vásárolnak a legjobb ár vagy időpont alapján. A közelmúltban, a TechCrunch Disrupt színpadán is szó esett arról, hogy pénzintézetek és feldolgozók küzdenek azzal a jelenséggel, hogy jogosulatlan ügynökök hozzáférnek ügyfelek pénzéhez.
A Bank of America a megkeresésre azonnal nem reagált. A bank üzenete azonban világos: ha valaki megosztja bejelentkezési adatait egy AI-asszisztenssel vagy másnak, és probléma adódik, a felelősség gyakran az ügyfelet terheli.
(via Bryan Toporek)