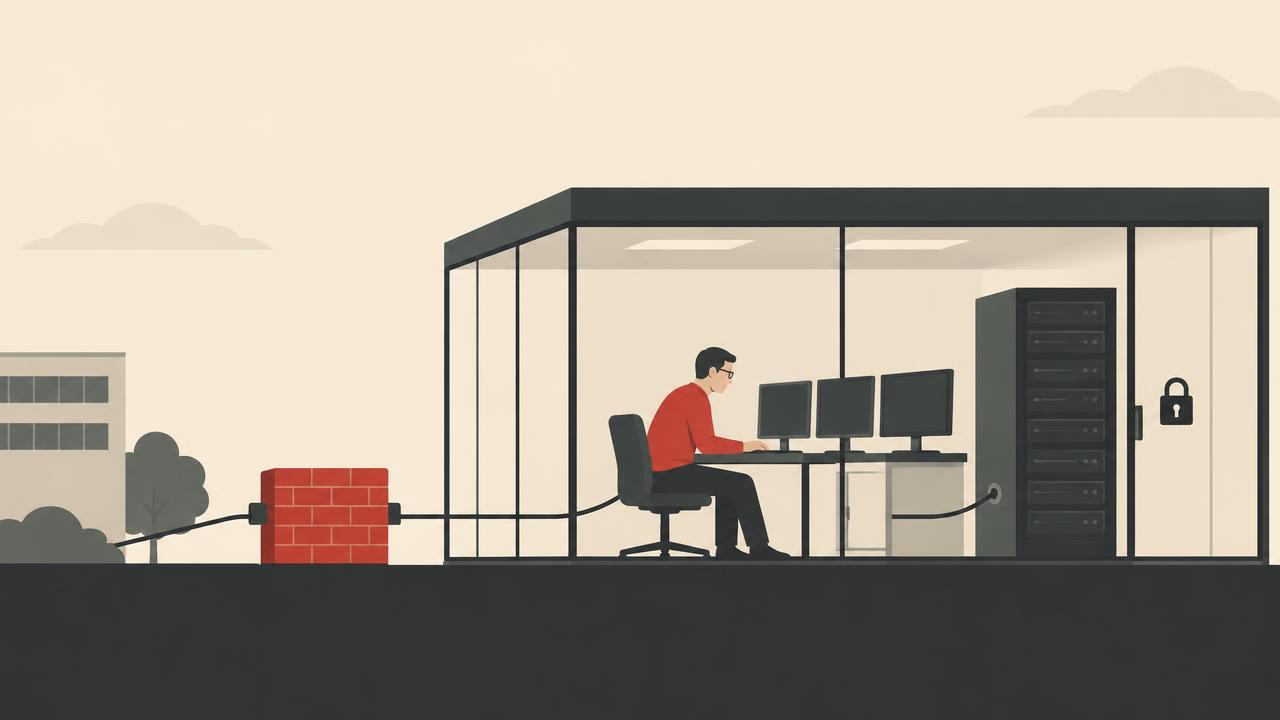
A Prime Radiant mesterséges intelligenciával foglalkozó kutatólaborral közösen kidolgozott megközelítés külön homokozóban futtatja a kódoló ágensek által végrehajtott kódot, miközben maga az ágens a homokozón kívül marad. A cél többek között az, hogy a helyi modellekkel való kísérletezés során egy hiba vagy promptinjekciós támadás kisebb eséllyel vezessen káros műveletekhez a számítógépen.
A Prime Radiant, amely a Superpowers és más projektek mögött áll, blogbejegyzésben mutatta be a külső homokozó mintáját. A megközelítés szemléltetésére három homokozószerver-implementációt adtak ki:
- Az external-sandbox-v86 egy Node.js-szervert használ, amely a v86 segítségével WebAssemblyben futtatja az Alpine Linuxot.
- Az external-sandbox-container egy Python-alapú webszerver, amely az Alpine Linuxot egy Apple Containers-példányban futtatja.
- Az external-sandbox-quicksand szintén Python-alapú webszerver; a Microsoft Quicksand homokozókönyvtárát használja, amely a QEMU-t és az Alpine Linuxot egy Python-csomagban foglalja össze.
Mindhárom implementáció ugyanazt a localhost API-t kínálja. A Pi, a Claude Code és a Codex beállítható úgy, hogy kódvégrehajtáskor ezen az API-n keresztül forduljon a homokozóhoz.
A homokozókhoz opcionális HTTP/HTTPS-proxy is tartozik, amely engedélyezési lista alapján szabályozza, hogy az ágens kódja mely hosztokkal kommunikálhat. Egy hitelesítőadat-helyettesítő mechanizmus pedig lehetővé teszi a hitelesített API-hívásokat anélkül, hogy a titkos adatot meg kellene osztani az ágenssel. A proxy beállításai a homokozó futása közben egy felületen módosíthatók.
A külső homokozó mintája különböző elkülönítési megoldások kipróbálására is lehetőséget ad, miközben a nem megbízható kód biztonságos futtatásának problémáját vizsgálja.